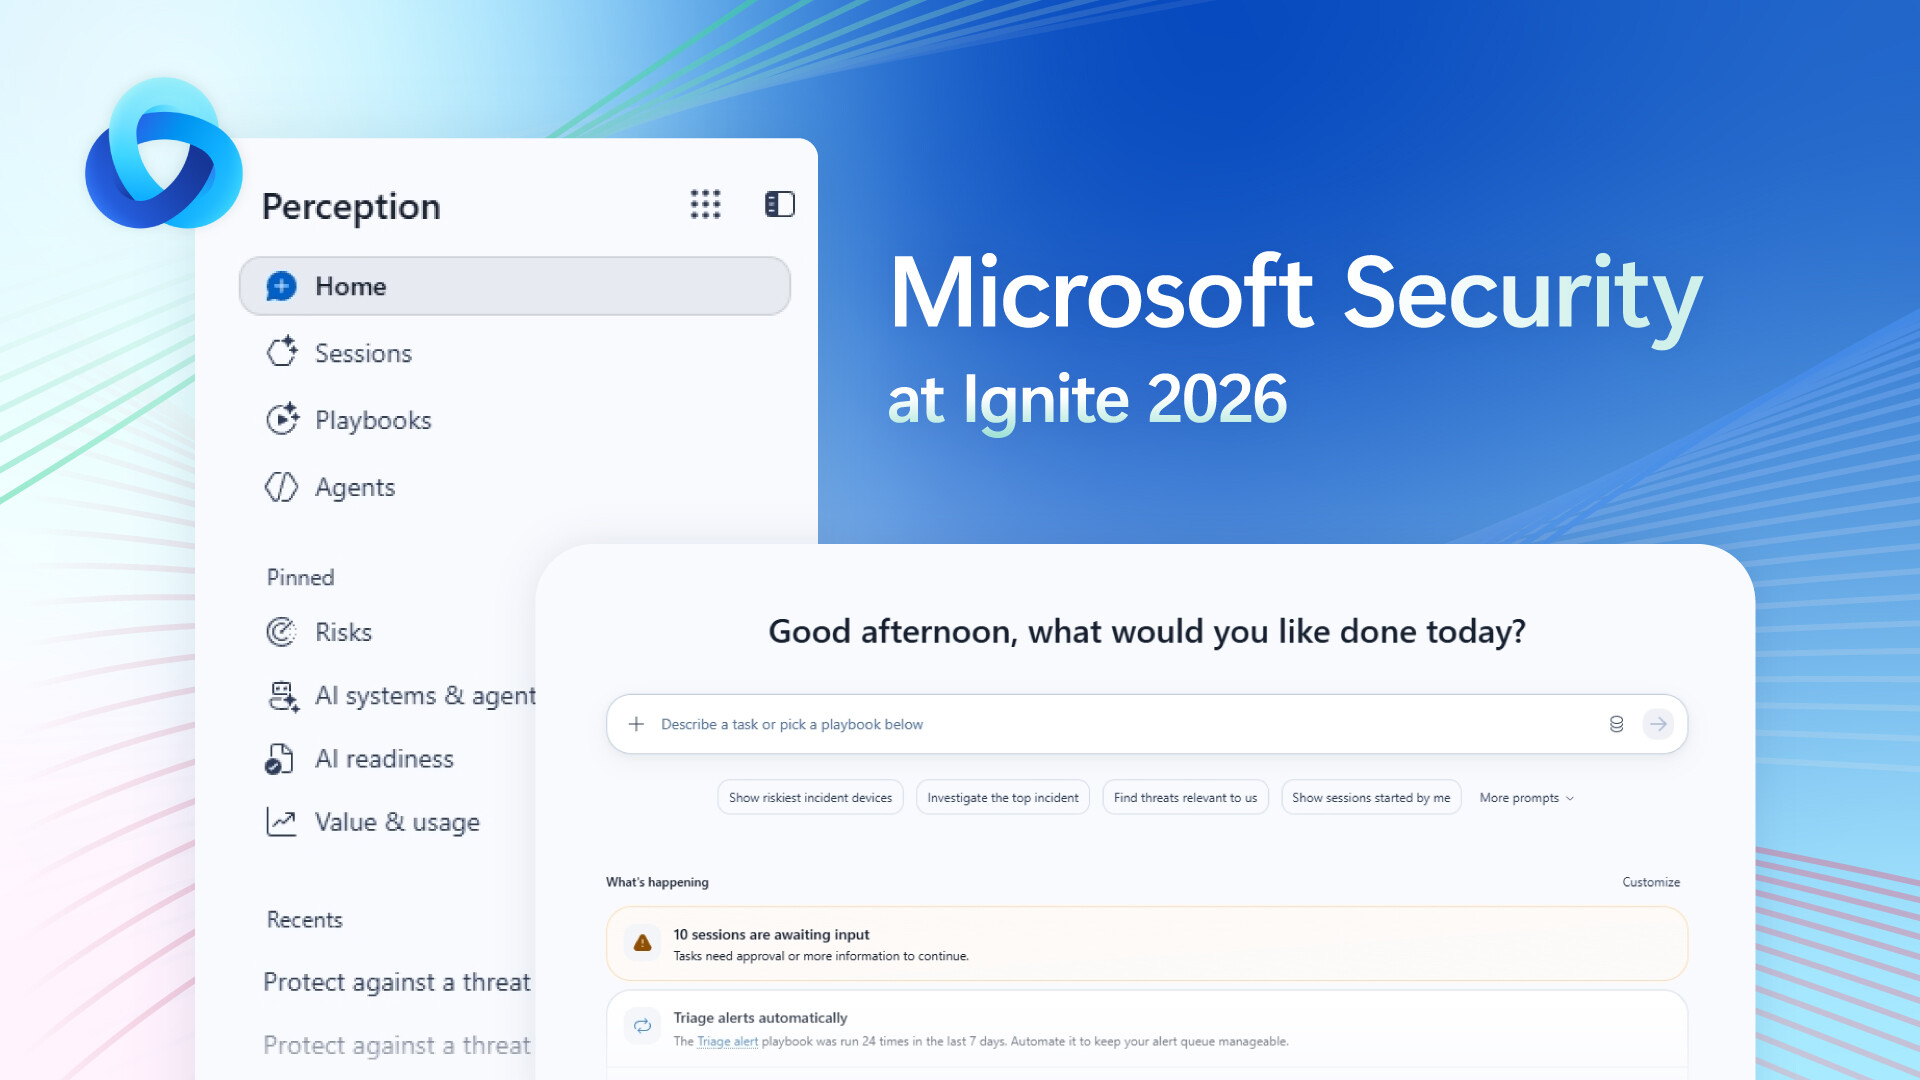
Microsoft ha presentado Perception, una nueva plataforma de ciberseguridad empresarial que utiliza agentes de inteligencia artificial para detectar amenazas, investigar incidentes y corregir vulnerabilidades.
La herramienta, anunciada durante Microsoft Ignite 2026, introduce un modelo de defensa basado en la coordinación de sistemas autónomos capaces de ejecutar distintas tareas de seguridad bajo la supervisión de los responsables de cada organización.
El lanzamiento supone la evolución de Project Perception, una iniciativa presentada en julio, y responde al aumento de las capacidades de la inteligencia artificial para identificar y explotar fallos de seguridad. Según Aleš Holeček, presidente y arquitecto jefe de Microsoft Security, durante los últimos doce meses los modelos de IA más avanzados han adquirido una capacidad extraordinaria para descubrir vulnerabilidades explotables, una funcionalidad que también comienza a extenderse a modelos de pesos abiertos con protecciones limitadas. Este cambio modifica las condiciones de trabajo de los equipos de ciberseguridad, que deben afrontar amenazas potencialmente más rápidas y automatizadas.
Tres equipos de agentes para detectar y corregir amenazas
Microsoft Perception, que ya está disponible de forma general, se estructura en tres capas tecnológicas. La primera recopila información mediante sensores, señales y actuadores procedentes de herramientas como Microsoft Defender, Microsoft Entra, redes y sistemas operativos. Según la compañía, esta infraestructura procesa más de 165 billones de señales diarias.
Sobre esta información actúa una segunda capa que contextualiza los datos en tiempo real según las características y necesidades de cada organización. Finalmente, una tercera capa coordina agentes especializados mediante procedimientos automatizados, conocidos como playbooks, y diferentes modelos de inteligencia artificial seleccionados para cada tarea.
En concreto, Microsoft ha organizado estos agentes en tres equipos con responsabilidades diferenciadas. El equipo rojo simula ataques informáticos para identificar posibles debilidades antes de que se produzca una brecha de seguridad. Por su parte, el equipo azul analiza alertas, investiga incidentes y clasifica amenazas para facilitar el trabajo de los analistas. El equipo verde completa este esquema con funciones destinadas a resolver vulnerabilidades y corregir problemas de seguridad detectados en los sistemas empresariales.
Asimismo, la plataforma permite establecer límites operativos y reservar determinadas decisiones a los profesionales de seguridad. Las acciones de mayor impacto requieren autorización humana, mientras que los procedimientos automáticos pueden activarse cuando se cumplen las condiciones previamente definidas.
Para controlar los recursos consumidos por estos agentes, Microsoft también ha incorporado paneles de seguimiento del gasto y herramientas de estimación de costes que permiten relacionar el uso de inteligencia artificial con los resultados obtenidos.
Nuevas herramientas para los centros de operaciones de seguridad
La estrategia incluye el lanzamiento de ISOC en Microsoft Defender, una solución destinada a integrar funciones de gestión de eventos de seguridad (SIEM), análisis de comportamiento e inteligencia de amenazas. Además, Microsoft ha ampliado la versión preliminar de MDASH, su herramienta de análisis de código mediante agentes de IA. Entre las novedades figura la posibilidad de examinar repositorios de hasta 5 GB y operar en entornos de nube regulados.
También se ha incorporado la utilización de estos análisis por parte de Web App Pen Test Agent para priorizar las vulnerabilidades y facilitar su corrección.






 Si (
 No(


