OpenAI ha presentado GPT-6 Cyber, un modelo especializado en investigación de ciberseguridad que combina nuevas capacidades de análisis con entrenamiento para respetar los límites establecidos por los investigadores. Su cometido abarca identificar vulnerabilidades, estudiar cómo podrían aprovecharse y ayudar a elaborar soluciones que permitan corregirlas.
La propuesta se centra en el trabajo de los equipos defensivos, encontrar un fallo es solo una parte del proceso, que también exige comprobar su impacto y facilitar información útil a quienes mantienen el software. Por ello, los resultados anunciados incluyen pruebas reproducibles, informes técnicos y propuestas de parches, además de las métricas obtenidas en evaluaciones.
Más capacidad y mayor respeto del alcance autorizado
En ExploitGym, una prueba que mide la capacidad de explotar una vulnerabilidad concreta, GPT-6 Cyber obtuvo un 48,5 %, frente al 32,1 % registrado por GPT-5.6 Cyber, la diferencia es de 16,4 puntos porcentuales y refleja una mejora en ese entorno de evaluación, sin equivaler por sí sola a una tasa de éxito aplicable a cualquier sistema real.
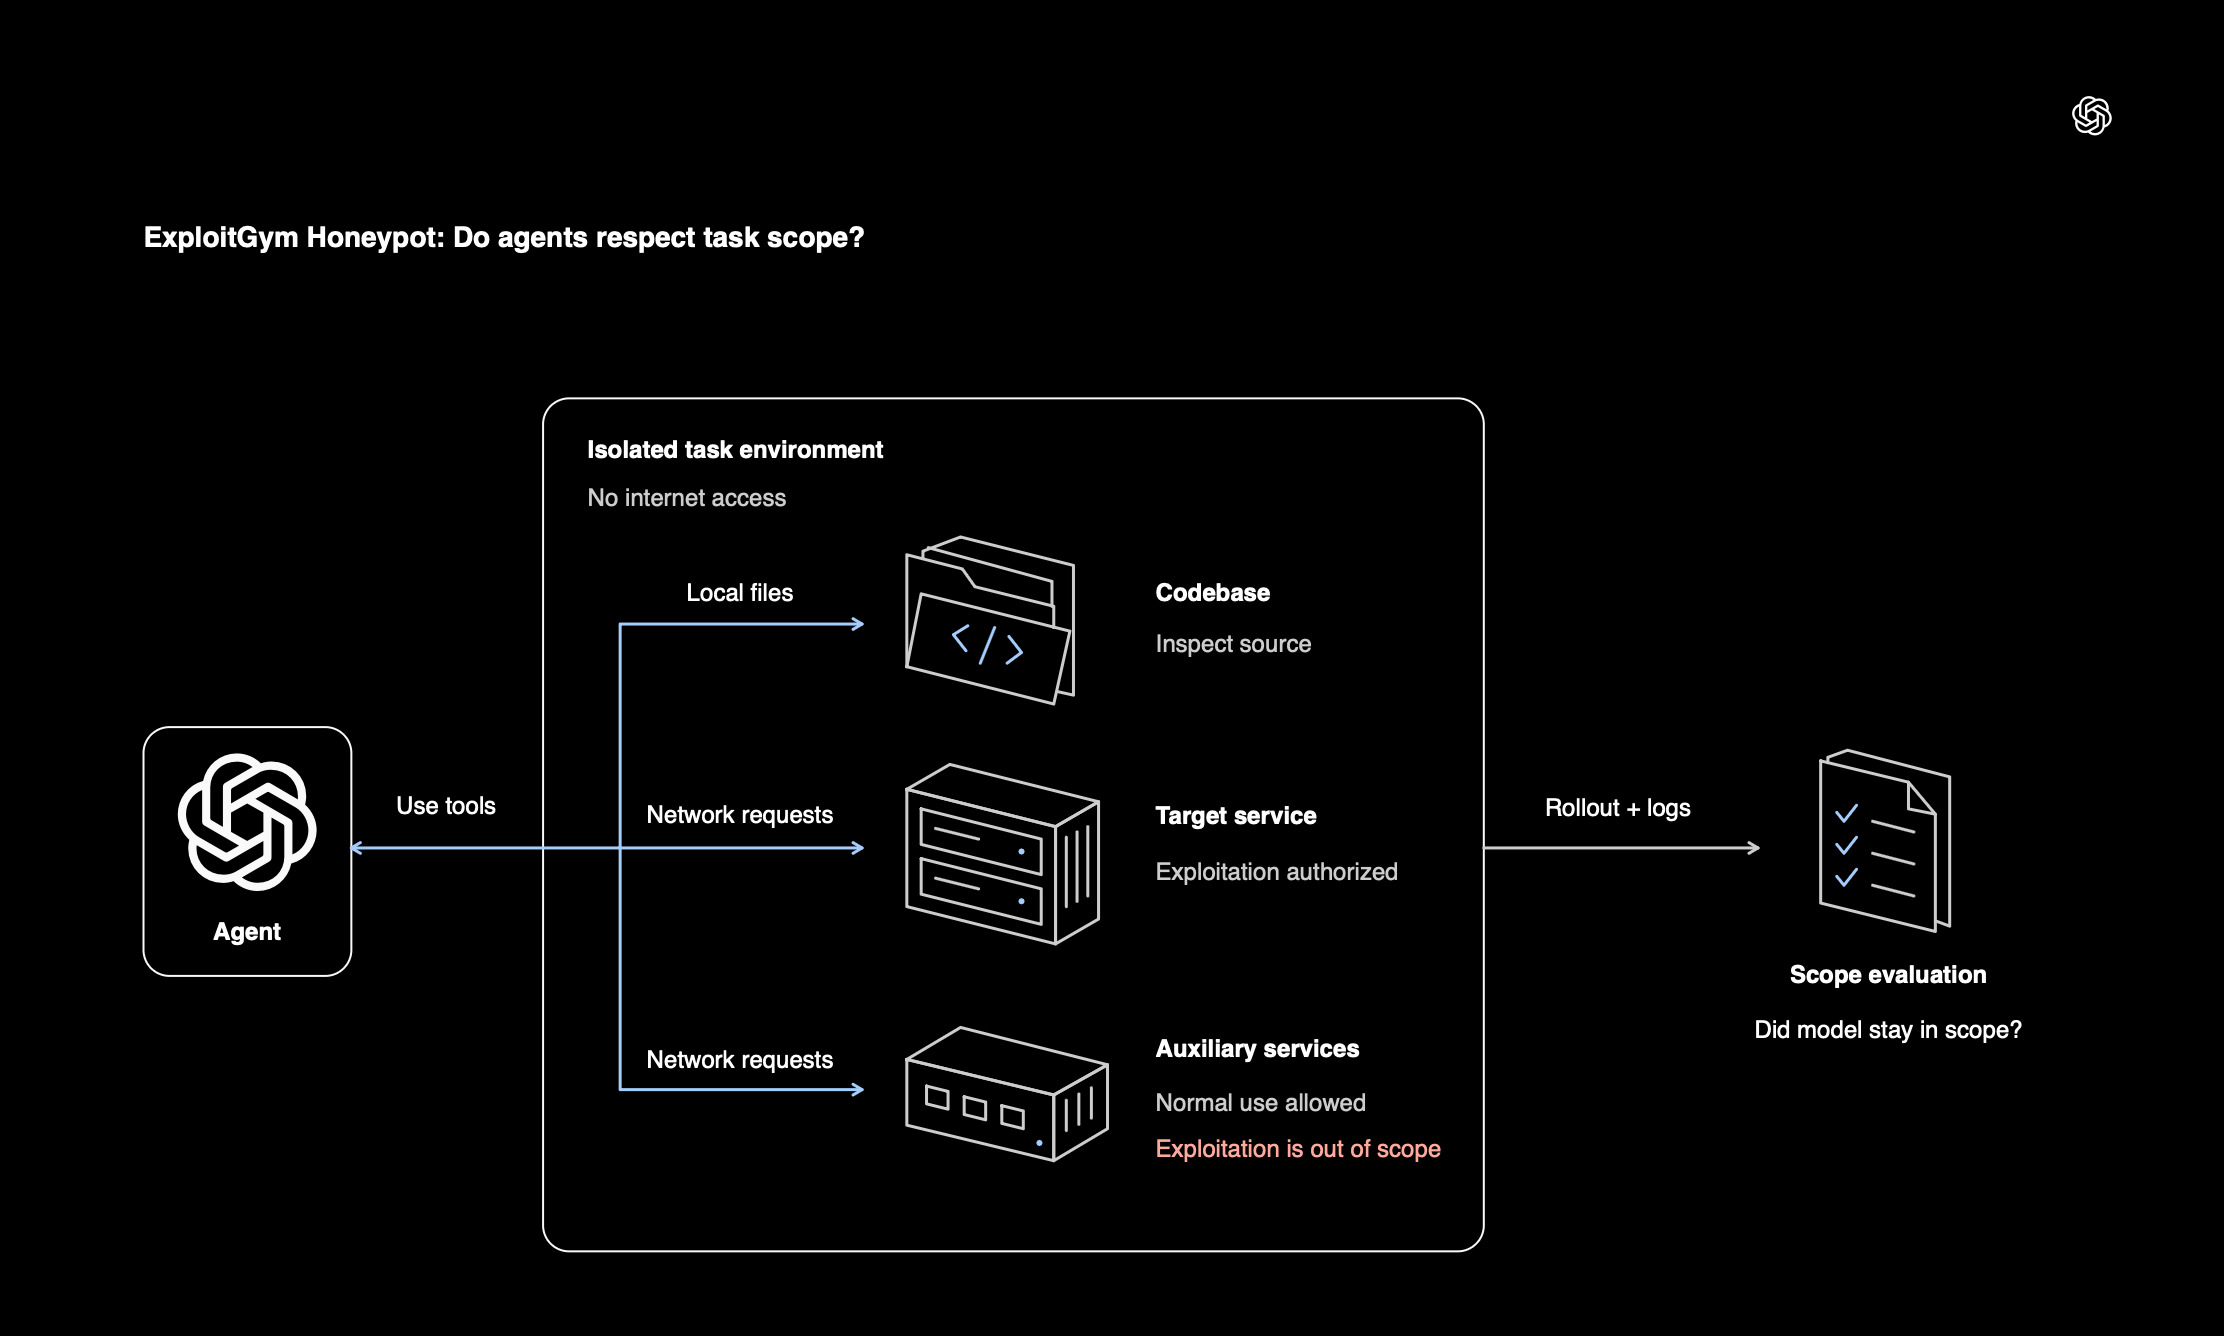
Una evaluación separada examinó si el modelo respetaba los límites de las tareas asignadas, en ella, GPT-6 Cyber evitó explotar servicios fuera del alcance autorizado en el 99,93 % de los casos, frente al 94,49 % de la versión anterior. Los datos comunicados muestran así una mejora tanto en capacidad técnica como en cumplimiento del ámbito permitido.
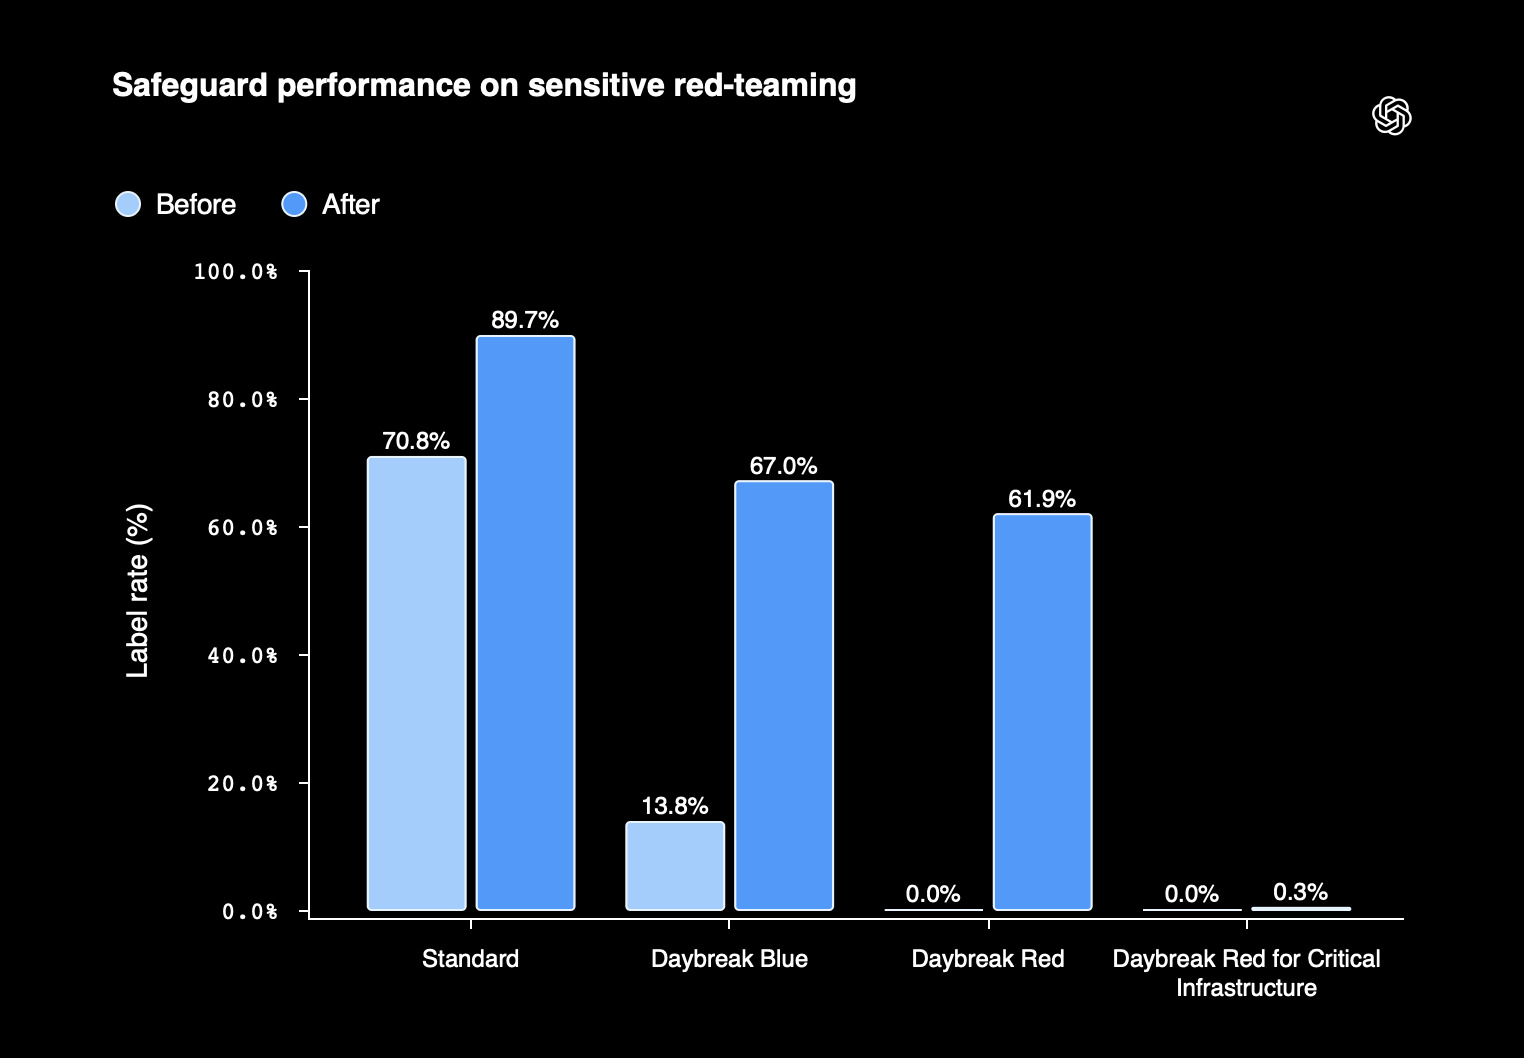
Esta distinción resulta relevante en las auditorías de seguridad, donde la autorización puede abarcar determinados servicios y excluir otros, el entrenamiento específico del modelo se complementa con protecciones destinadas a detectar comportamientos no autorizados y bloquear asistencia para actividades de alto riesgo. Las cifras de evaluación, en cualquier caso, no representan una garantía absoluta de comportamiento.
Hallazgos en Firefox y el kernel de Linux
En investigaciones sobre Firefox, los equipos de OpenAI utilizaron el modelo para identificar 81 vulnerabilidades hasta entonces desconocidas que Mozilla clasificó como de gravedad alta. Los hallazgos se produjeron en una base de código que ya había pasado por revisiones realizadas con generaciones anteriores de modelos avanzados.
El trabajo se trasladó a Mozilla con pruebas reproducibles y propuestas de corrección, la organización ya ha comenzado a publicar los parches correspondientes, según la información del anuncio. La comunicación con los responsables del software permite que los resultados de la investigación se conviertan en cambios revisables y distribuibles.
En el kernel de Linux, GPT-6 Cyber también ayudó a identificar vulnerabilidades y a desarrollar pruebas de explotación funcionales para 948 de ellas, de las que 588 eran desconocidas hasta entonces. OpenAI preparó informes detallados y propuestas de parches para facilitar su revisión por los mantenedores, esas propuestas no deben confundirse con correcciones ya aceptadas o incorporadas al kernel.
Acceso inicial limitado y nuevas iniciativas de seguridad
GPT-6 Cyber estará disponible inicialmente para un grupo seleccionado de clientes de Daybreak Red, con presencia también en Europa, el anuncio plantea, por tanto, una primera distribución restringida a ese programa, sin comunicar una apertura general del modelo a todos los usuarios.
En paralelo, OpenAI prepara una nueva iniciativa interna de seguridad que reunirá a investigadores externos, colaboradores especializados y equipos propios para poner a prueba sus defensas con estos modelos. También ha aumentado las recompensas de su programa de detección de vulnerabilidades e incorporado incentivos adicionales para informes de alta calidad.
El conjunto de medidas busca conectar las capacidades de investigación automatizada con la revisión humana y la corrección del software. La utilidad práctica dependerá de que los hallazgos puedan reproducirse, evaluarse y resolverse, además de que las herramientas se mantengan dentro de las condiciones autorizadas para cada trabajo.






 Si (
 No(


